
مقدمه
هوش مصنوعی باید بدون در اختیار داشتن کلیدهای خصوصی کاربر بتواند ثابت کند که اجازه انجام معامله دارد. این مهمترین مسئله برای کسب مجوز اجرای معاملات است که سیستمهای معاملاتی خودکار مبتنی بر ایجنتهای هوش مصنوعی در شبکههای بلاک چین با آن روبرو هستند.
ایجنت هوش مصنوعی باید ثابت کند که اجازه انجام کارهای مورد نظر را داشته، کدهای معتبر و سالمی را اجرا میکند و موجودی کافی را برای اجرای معامله دارد؛ بدون اینکه محتوای والت را فاش کند. در این مقاله به بررسی استراتژیهای مورد استفاده برای پاسخ دادن به این پرسش میپردازیم و توانایی هر استراتژی را برای از بین بردن ریسکهای احتمالی ارزیابی میکنیم.
1. معماری مجوزدهی عامل محور
برای اینکه ایجنتهای هوش مصنوعی امکان اجرای معامله را داشته باشند، باید دادههای مربوط به وضعیت جاری بازار را در اختیار آنها قرار داد. یکی از روشهای جمعآوری دادههای جاری بازار توسط ایجنتهای هوش مصنوعی، API (اینترفیس برنامه نویسی اپلیکیشن) است که اطلاعات مهم مثل نرخ ارزهای دیجیتال در اکسچنجهای غیرمتمرکز را نمایش میدهند. معمولاً ایجنتها کارمزدهای API را از طریق پروتکلهای پرداخت آزاد x402 پرداخت میکنند که از یک والت ایجنت محور محدود به دست آمده است.
مکانیزم اصلی که ایجنتها با آن به اطلاعات خارجی دسترسی پیدا میکنند، پروتکل کانتکست مدل (MCP) است که ایجنت را به APIها، بروکرها، پلتفرمهای معاملاتی و سایر منابع خارجی وصل میکند. بسیاری از والتهایی که روی شبکههای پرکاربرد مثل بیت کوین و اتریوم معامله میکنند، برای تصدیق معاملات از کلید خصوصی و عمومی استفاده میکنند. یکی از مسائل مهم مجوزدهی ایجنت محور، چگونگی تأیید تراکنش بدون دسترسی ایجنت به کلید خصوصی والت است. چون در صورت فاش شدن کلیدهای خصوصی والت، هکرها میتوانند به موجودی داخل آن دسترسی پیدا کنند.
انتزاع حساب یکی از روشهای قابل استفاده برای اعتبارسنجی بدون دسترسی ایجنت به کلید خصوصی والت است. هدف این رویکرد، پیشگیری از دسترسی نامحدود ایجنت به کلید خصوصی کاربر با اجرای معاملات از طریق قراردادهای هوشمند است. قراردادهای هوشمند برنامههای درون زنجیرهای هستند که یک ایجنت میتواند با آنها تعامل برقرار کرده و به جای ترید کردن مستقیم از داخل والت، توابع را طبق قوانین تعریف شده اجرا کند. در این روش، کدها بستهبندی شده و به بلاک چین ارسال میشوند؛ در نتیجه تراکنشها به یکسری تابع از پیش تعریف شده محدود شده و ایجنت میتواند طبق محدودیتهای تعیین شده معامله کند. این پروتکل مخصوص قراردادهای هوشمند در شبکه اتریوم با پیشنهاد شماره ERC-4337 تعریف شده است.
با انتزاع دسترسی به واسطه قراردادهای هوشمند، هوش مصنوعی ایجنت محور میتواند تنها در محدوده توابع و قیدهای تعریف شده فعالیت کند. بعلاوه، میتوان محدودیتهای خرج کردن را در قراردادهای هوشمند تعریف کرد تا ایجنت امکان تخلیه کامل حساب کاربر را نداشته باشد. به این ترتیب، دسترسی ایجنت به اکانت محدود شده و از ضرری فراتر از آنچه در قرارداد مجاز اعلام شده جلوگیری میشود. بدیهی است که با این روش همچنان یکسری آسیبپذیری در قرارداد هوشمند باقی میماند اما کد نوشته شده در قرارداد از پیش تعریف شده و تأثیرات آن کاهش پیدا میکند. در واقع به یک ایجنت اختیار داده میشود تا آنچه را که در قرارداد هوشمند نوشته شده، اجرا کند.
از آنجایی که کد قرارداد هوشمند بستهبندی شده و روی بلاک چین قرار دارد، برای مخفی کردن استراتژیهای معاملاتی اختصاصی به یک روش جایگزین نیاز است. اثباتهای دانش صفر (ZK Proofs) به ایجنت هوش مصنوعی اجازه میدهند بدون افشای جزئیات استراتژی معاملاتی یا کد خود، مجاز بودن اجرای معامله را اثبات کند. در واقع، اثبات در دستور اجرای عامل نوشته شده و به یک قرارداد هوشمند اعتبارسنجی که روی بلاک چین قرار دارد، ارسال میشود. قرارداد هوشمندِ مسئول اعتبارسنجی بررسی میکند که آیا اثبات لازم وجود دارد یا خیر و در صورت وجود، قرارداد هوشمند متوجه میشود که میتواند به سفارش ارسال شده از ایجنت اعتماد کند. جعل این اثباتها بسیار بعید است و با این روش ایجنت میتواند بدون نیاز به ارسال اطلاعات راجع به خود ایجنت یا کدش، مجاز بودن خودش را ثابت کند.
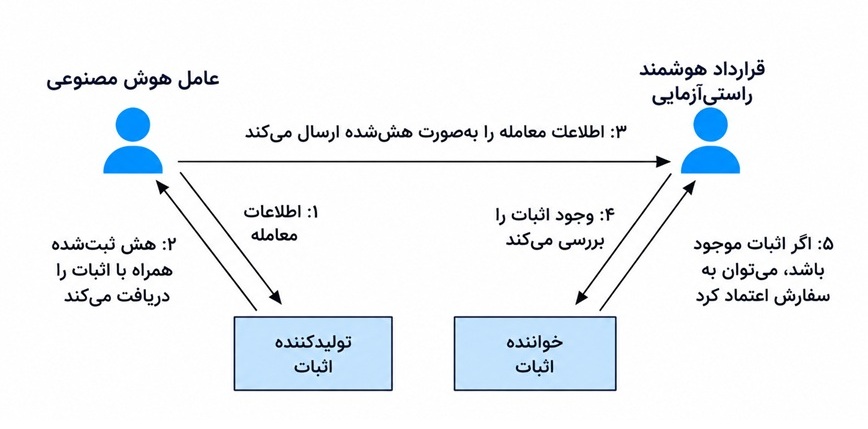
شکل 1: یک نمونه معماری ساده از اثبات دانش صفر (zk-proof)
2. طیف حفاظتها
در تریدینگ ایجنت محور، طیفی از سازوکارهای حفاظتی وجود دارد که میتوانند ریسک مالی استفاده از ایجنت را محدود کنند. در ادامه با این سازوکارها آشنا میشوید.
2.1 سازوکارهای حفاظتی مبتنی بر احتمالات
یکی از مهمترین تهدیدات امنیتی در استفاده از LLM تزریق پرامپت مخرب یا ربودن API است. این اتفاق زمانی رخ میدهد که LLMها نتوانند دادهها و دستورالعملهای تعبیه شده در پیامها را به صورت کامل تفسیر کنند. برای مثال در ماه می سال 2026، مهاجمی دستورالعملها را در کد مورس تعبیه کرده بود تا توکنها را به آدرس خاصی ارسال کند. سازوکارهای حفاظتی احتمالاتی LLM که باید این دستورالعملهای مخرب را شناسایی کرده و مانع از اجرای آنها میشدند، آنها را تشخیص ندادند و این توکنها ارسال شدند.
یکی از روشهای پیشگیرانه قابل استفاده در این شرایط، استفاده از برنامههای حفاظتی مثل «کتابخانهٔ NeMo Guardrails انویدیا» است که پیش از ارسال پیام به یک LLM، آن را از نظر وجود محتوای ناامن بررسی میکند. خود LLMها را میتوان برای تشخیص پرامپتهای مخرب آموزش داد، اما راه مطمئنی برای مقابله با جیل بریک وجود ندارد. با توجه به این واقعیت، راهکارهای دفاعی باید با درک این موضوع پیادهسازی شوند که ممکن است دستورالعملهای ارایه شده به یک مدل در نهایت راهکارهای دفاعی را دور بزنند؛ در نتیجه باید دسترسی هوش مصنوعی به والت یا بازار محدود شود. با محدود کردن قابلیتهای LLM اگر در نهایت مهاجم راهی برای جیل بریک کردن آن پیدا کند، تنها قادر به انجام عملیات در محدوده تعریف شده خواهد بود. راهکار بعدی، این است که انسان به نوعی در تأیید مجوز LLM برای تعامل با یک والت یا بازار دخیل باشد.
2.2 قطعی گرایی درون زنجیرهای
اگر LLMها بتوانند محدودیتهای منطقی تعریف شده برای خودشان را نقض کنند، باید مراحل بین LLM و بلاک چین با هدف محدود کردن این پیامدها پیادهسازی شوند. برای محدودسازی قابلیتهای ایجنت باید قفلهای زمانی، محدود کردن دامنهٔ خسارت احتمالی و چند سطح اعتبارسنجی مختلف استفاده شود. همانطور که قبلاً در رابطه با اثباتهای ZK اشاره شد، اعتبارسنجی به صورت مجزا رخ داده و تصدیق مجوز مدل یا ایجنت خارج از خودش انجام میشود. پیادهسازی ERC-7579 میتواند یک طرح اعتبارسنجی قرارداد هوشمند استاندارد ایجاد کند که امکان استفاده از آن با پروتکلهای اثبات دانش صفر وجود دارد؛ در نتیجه میتوان تنظیمات اعتبارسنجی کلید را در سطح اقتصاد ایجنت محور، استانداردسازی کرد.
از جمله روشهای اعتبارسنجی میتوان به پاکسازی پرامپتها برای حذف اطلاعات غیرعددی یا غیرمتنی اشاره کرد؛ یعنی فیلتر کردن کد یا سایر دستورالعملها. این کار به LLM برای تشخیص هر چه بهتر پرامپتهای معیوب کمک میکند.
هوک (Hook) به پیادهسازیهای منطقی خاصی گفته میشود که میتوان قبل و یا پس از تعامل با یک قرارداد هوشمند تعریف شده با ERC-4337 آنها را انجام داد. اگر یک فرایند اعتبارسنجی یا هوک خطا برگرداند، میتوان تعامل را برای بررسی بیشتر توسط انسان ارجاع داد. میتوان این هوکها را طوری ایجاد کرد که توابع را در یک محدوده ریسک مشخص اجرا کنند. اگر ایجنت تصمیم بگیرد از این محدوده ریسک فراتر برود، میتوان یک فراخوانی هوک برای تأیید اجرا توسط انسان انجام داد. همچنین میتوان برای توقف اجرا تا یک بازه زمانی خاص، قفل زمانی تعریف کرد؛ مثل تراکنشهای کارت اعتباری که پس از گذشت یک بازه زمانی خاص تأیید میشوند.
همه این روشها بر اساس استفاده از انتزاع بوده و تاکتیک امنیتی اصلی آنها مبتنی بر قوانین از پیش تعریف شده است. به دلیل ماهیت خاص قطعی گرایی منطق، ممکن است این رویکرد هم به دلایلی شبیه به سازوکارهای حفاظتی احتمالاتی شکست بخورد. ممکن است در نهایت منطق هوکها هم به شکست برسد چون کارکرد اصلی آنها بهعنوان ابزارهای محافظتی، محدود کردنِ پیامدهاست، نه جلوگیریِ کامل از آنها.
2.3 ماژولهای امنیت سختافزاری
یک راهکار جایگزین برای پروتکلهای امنیتی درون زنجیرهای، استفاده از ماژولهای امنیتی سختافزاری فیزیکی است که به عنوان مانعی بین یک پرامپت و کلیدهای فیزیکی والت عمل میکنند. این ماژولها یکسری دستگاه مقاوم در برابر دستکاری هستند که بین ایجنت و کلیدهای والت قرار میگیرند. امضای دیجیتال تراکنشها داخل دستگاه انجام میشود و کلیدهای خصوصی بهصورت رمزگذارینشده از آن خارج نمیشوند. این روش مانع از نشت کلیدهای خصوصی توسط ایجنت شده و ایجنت باید اول با دستگاه ارتباط برقرار کند. در نتیجه برای اینکه ایجنت اجازه انجام یک کار داشته باشد، یک مرحله احرازهویت دیگر هم انجام میشود و میتوان محدودیت خرج کردن، لیست سفید آدرسها و الزامات چند امضایی را بین ایجنتهای مختلف تعریف کرد.
2.4 مداخله انسان (Human-in-the-Loop)
یکی دیگر از روشهای پیشنهادی این است که تأیید نهایی قبل از اجرای تراکنش توسط انسان انجام شود. روشهای زیادی برای پیادهسازی این استراتژی وجود دارد و انتخاب چگونگی پیادهسازی آن بستگی به سطح تحمل ریسک و بازده مورد انتظار دارد. محوریت این روش، این است که یک انسان پیش از پردازش تراکنش آن را اعتبارسنجی کرده و تأیید کند. درجه پیادهسازی این روش به مبحث ریسک/سود مربوط است. در واقع، باید درجه اتوماسیون را به صورت مورد به مورد و بر اساس فاکتورهای ریسک و اثربخشی مشخص کرد. رد کامل استفاده از ایجنتها ممکن است باعث از دست رفتن فرصتهای سود شود؛ از طرف دیگر، سپردن کامل معاملات به آنها میتواند ریسکهای اضافی ایجاد کند. برای درک اینکه معاملات ایجنت محور در کجای این بحث قرار دارند، باید مزایا و معایب را ارزیابی کرده و مشخص کرد که شرایط مورد نظر در کجای فریم ورک HAIG قرار میگیرند.
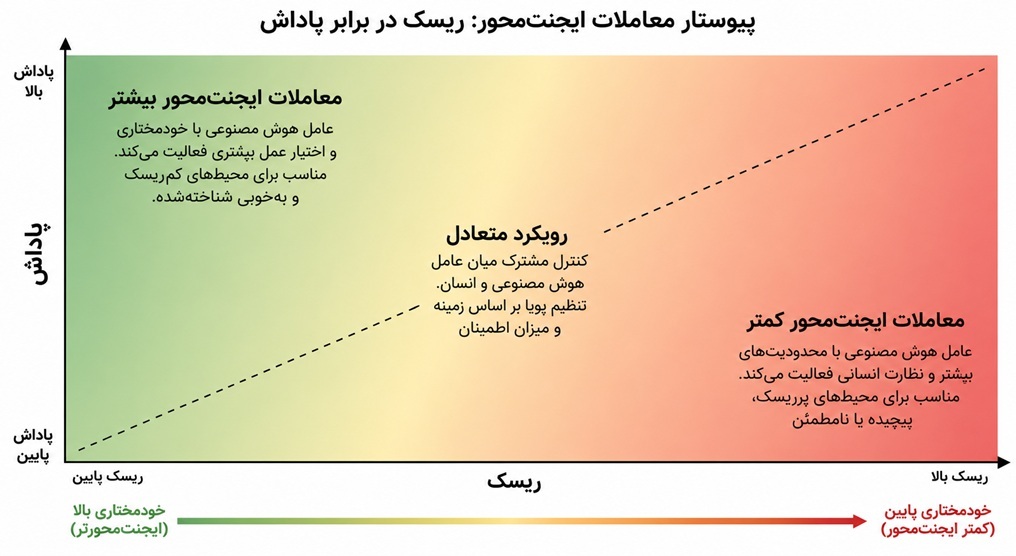
شکل 2. بازنمایی تصمیمگیری با استفاده از رویکرد شبه HAIG
3. مزایای بالقوه معاملات خودکار ایجنت محور
آزمایشات انجام شده روی دیتاستهای بازار برای ارزیابی روشهای پیشنهادی، در اصل با تنظیمات تحقیقاتی بک تست شده انجام شدهاند نه اجرای زنده و به همین دلیل نباید آنها را نشان دهنده عملکرد معاملاتی زنده دانست. در بعضی از این آزمایشها، معاملات ایجنتمحور در مقایسه با مدلهای سنتی عملکرد بهتری نشان دادهاند؛ از جمله از نظر نسبت شارپ و شاخصهای افت سرمایه. ممکن است فاکتورهای زیادی در این نتایج تأثیرگذار باشند از جمله کاهش زمان واکنش به نوسان قیمتها، تحلیل سریع دادهها، سرعت بالای تولید الگوریتمی و بک تست.
4. ریسکهای بالقوه تریدینگ ایجنت محور کاملاً خودکار
از سمت دیگر، وقتی استفاده گسترده از LLMها بر اساس دیتاستهایی مشترک و با انجام عملیاتی بسیار مشابه شروع شود، به تدریج شاهد همپوشانی استراتژیهای تریدینگ و تصمیمگیری خواهیم بود. در چنین شرایطی، ممکن است رفتار مشابه ایجنتها منجر به ایجاد نوسان ناگهانی در برخی داراییها شود. مکانیزم دقیق ایجاد حباب در چنین شرایطی هنوز به شکل عملی کاملاً مشخص نیست. بعلاوه، استفاده از LLMها باعث ایجاد همان ریسکهایی میشود که قبلاً به آن اشاره شد؛ مثل دستکاری کانتکست، تزریق پرامپت و API، نشت استراتژیهای معاملاتی محرمانه و توهمات هوش مصنوعی. در رابطه با نکته آخر، شکستهای آبشاری مثل «تنزل کیفیت افکار» که در آن LLM وارد چرخه بازخورد تصمیمگیری ضعیف میشود، میتواند منجر به ضرر گسترده شرکتها و سقوط آنها شود. این سوال که تصمیمگیریهای تأثیرگذار بر دارایی شرکتها چطور تأیید میشوند، بیشتر زمانی مطرح میشود که سرمایهگذاران وارد معادله میشوند. آیا هنگام ترید کردن با پول دیگران، ریسکهای مربوط به معاملات ایجنت محور و استفاده از LLM قابل قبول هستند؟
5. رویکرد مبتنی بر ریسک
در رابطه با پتانسیل رشد بالای معاملات ایجنت محور و LLMها، کنار گذاشتن ایجنتها به دلیل معایب احتمالی، روش سازندهای نیست. گرچه نباید به صورت کورکورانه به متدهای آنها اعتماد کرد اما استفاده استراتژیک از ظرفیتهای پژوهشی و قابلیت ارتقای بهرهوری، پیادهسازی آنها را ارزشمند میکند. میتوان از ایجنت برای تسهیل خودکار معاملات کم ریسک استفاده کرد و تراکنشهای پرریسکتر و بزرگتر تنها با تأیید انسان قابل اجرا باشند. اما باز هم در چنین شرایطی برخی آسیبپذیریهای مهم باقی خواهند بود. پس از پیادهسازی تدابیر امنیتی بیشتر و کاهش این آسیبپذیریها، امکان کاهش ریسک معاملات ایجنت محور وجود خواهد داشت. در حال حاضر، محدود کردن استفاده از LLMها به تحقیقات و بک تست برای پیدا کردن الگوریتمهای معاملاتی جدید بیشتر ترجیح داده میشود؛ طوری که اجرای معامله تنها با تأیید انسان قابل انجام باشد.
در صورت فراهم کردن استقلال کامل برای ایجنت هوش مصنوعی، باید یکسری حد ضرر خاص را پیادهسازی کرد تا پیامدهای آبشاری توهمات هوش مصنوعی، تنزل افکار یا همزمانی نوسان محدود شود. میتوان اعتبار یک معامله را با اثباتهای zk که در یک قرارداد هوشمند اجرا میشوند، ثابت کرد. اما باز هم این روش ریسک عملیاتی و فنی قابل توجهی به همراه دارد.
استفاده از والتهای سختافزاری برای انتزاع حساب کاربری
همانطور که قبلاً اشاره شد، نشت کلید خصوصی والت هنگام استفاده از یک ایجنت میتواند بسیار مخرب بوده و منجر به از دست رفتن کل موجودی والت شود. یکی از راهکارهای مقابله با این مشکل، جدا نگه داشتن کلیدهای خصوصی و قرار داشتن آنها دور از دسترس ایجنت است. یک روش مؤثر برای انجام این کار، نگه داشتن کلیدهای خصوصی روی یک دستگاه فیزیکی امن است که به اینترنت متصل نمیشود. به این ترتیب، همه ارتباطات با بلاک چین کدگذاری شده و امنیت کلیدهای خصوصی حفظ میشود. قابلیت اصلی دستگاههای لجر و موضع آنها نسبت به امنیت هم به همین صورت است. امنترین روش داشتن والت این است که کلیدهای خصوصی آن مخفی و امن بمانند. این موضع با نتیجهگیریهای قبلی در رابطه با این که ایجنتها باید به روشهای مختلف تأیید شوند نه اینکه کلیدهای خصوصی والت در اختیار آنها قرار گرفته و خودشان تراکنشها را امضاء کنند، تطبیق دارد.
جدا نگه داشتن کامل کلیدهای خصوصی از ایجنتها (مثل کاری که با والتهای سختافزاری انجام میشود)، ریسک نشت کلیدهای خصوصی را از بین میبرد. این مسئله اهمیت قطع کامل دسترسی ایجنت به داراییهای کاربر را از طریق انتزاع اکانت نشان میدهد که والت فیزیکی یک راهکار برای آن است.
این نکته مستقیماً به نتیجهگیری که قبلاً در این مقاله به آن رسیدیم، مرتبط است: صدور مجوز باید بدون ارسال خود کلیدها به ایجنت انجام شود. موضع لجر در رابطه با اینکه اعتماد باید وابسته به وسیلهای فیزیکی باشد نه در خود کد، یک مورد خاص از همین اصل است که به حوزه کاستدی اعمال شده است. خود والت سختافزاری مسئله صدور مجوز را حل نمیکند چون در رابطه با اینکه آیا در وهله اول یک معامله باید تأیید شود یا خیر، چیزی را مشخص نمیکند اما یک حالت شکست خاص را رفع میکند که هیچ طرح منحصراً نرمافزاری یا درون زنجیرهای نمیتواند کاملاً آن را حذف کند: یعنی استفاده نادرست از کلید خصوصی یا فاش شدن آن. از این منظر، تفکیک سختافزاری و سازوکارهای حفاظتی ایجنت محور راهکاریی رقیب هم نیستند بلکه لایههایی مکمل هستند؛ یکی از آنها اعتبارنامهها را حفاظت کرده و دیگری تعیین میکند که ایجنت اجازه انجام چه کارهایی را با آن دارد.
6. نتیجهگیری
با توسعه سریع کاربرد ایجنتهای هوش مصنوعی در معاملات مالی، سوالات مختلفی راجع به آنچه که این ایجنتها مجاز به انجام آن در معاملات هستند، شکل میگیرد. هدف این مقاله، پاسخ دادن به سوالات مربوط به امنیت سایبری و مالی در این بازار نوظهور بود. اصول کلی مجوزدهی به ایجنتهای هوش مصنوعی، مبتنی بر دو ایده اساسی هستند: یعنی اثبات مجاز بودن اجرای یک درخواست توسط ایجنت، بدون فراهم کردن امکان دسترسی ایجنت به کلید خصوصی و محدود کردن ریسکهای ناشی از نشت کلید خصوصی، خطاهای ایجنتها یا مقاصد مخرب آنها. پروتکلهای اصلی پیشنهاد شده برای برآورده ساختن این شرایط، استفاده از الگوریتمهای اثبات Zk، قراردادهای هوشمند با انتزاع حساب کاربری، استفاده از گاردریلهای حفاظتی و مداخله انسان بودند.
استفاده از قراردادهای هوشمند برای تعریف محدوده عملکرد ایجنت و محدودسازی دسترسیهای آن یا قابلیتهای مهاجم پیشنهاد شدند. برای محرمانه نگهداشتن کد یا استراتژیهای معاملاتی اختصاصی، میتوان از اثباتهای دانش صفر استفاده کرد؛ در این حالت، ایجنت همچنان از طریق یک قرارداد هوشمند اعتبارسنجی عمل میکند. میتوان گفت که در آینده، قراردادهای هوشمند یکی از پایههای مهم امنیت و نقطه تعامل اصلی بین ایجنتهای هوش مصنوعی و بلاک چین خواهند بود.
در نهایت، یک رویکرد مبتنی بر ریسک برای مسئله «مداخله انسان» در زمینه معاملات ایجنت محور پیشنهاد شده و مزایا و معایب ایجنتهای معاملاتی کاملاً خودکار بررسی شد. نتیجه این شد که میزان استقلال فراهم شده برای ایجنت، به سطح ریسک و سود برآورد شده بستگی دارد. نتایج تحقیقات نشان میدهند که ایجنتهای هوش مصنوعی میتوانند در تنظیمات بک تست شده، نسبت به استراتژیهای سنتی بهتر کار کنند؛ اما ریسکهای قابل توجهی به همراه دارند. بنابراین، مقرر شد که شاید نیاز باشد همچنان تأیید اعتبار معاملات توسط انسان انجام شود. پیادهسازی پروتکلهای اثبات دانش صفر و انتزاع حساب کاربری میتواند منجر به ایجاد روشهای صدورمجوز قوی شود اما باز هم وابسته به تصمیمگیری درست ایجنت خواهد بود.
تنها راه مقابله با این ریسک خاص، انجام شدن تأیید نهایی توسط انسان است.